

کیف پولهای رمزنگاری در معرض خطر؛ ضعف امنیتی در افزونه کروم فاش شد

کیف پولهای رمزنگاری در معرض خطر؛ ضعف امنیتی در افزونه کروم فاش شد
به گزارش زوم ارز، پژوهشگران یک آسیب پذیری در پسوند کروم SwitchyOmega بسیار محبوب را کشف کردهاند که کاربران را در معرض خطر سرقت کلیدهای خصوصی قرار میدهد.
بیش از 500،000 کاربر در معرض خطر قرار دارند، زیرا یک نسخه به خطر افتاده از پروکسی مبتنی بر کروم سوییچیمگا در حال سرقت کلیدهای خصوصی از کیف پولهای رمزنگاری شده است، به همین خاطر تحلیلگران در Slowmist هشدار میدهند.
نقض در شرکت امنیتی دادههای هوش مصنوعی Cyberhaven آغاز شد زمانی که یک ایمیل فیشینگ به یک کارمند ارسال شد و موجب تزریق کد مضر به پسوند شد. ایمیل فیشینگ گفته بیشتر میتواند گزارش تحقیقاتی 12 مارس را تایید کند که ادعا کرده که پسوند مرورگر Cyberhaven سیاستهای Google را نقض کرده و تهدید به حذف آن را اعلام کرده است.
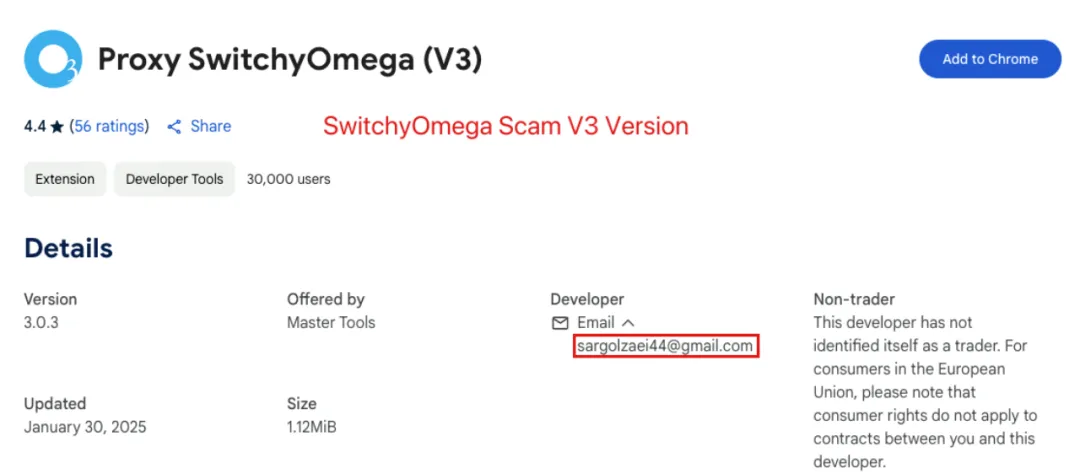 یک نسخه کم امن از پروکسی مبتنی بر کروم سوئیچیمگا شناسایی شده است که در حال سرقت کلیدهای خصوصی از کیف پولهای رمزنگاری شده است. این موضوع باعث قرار گرفتن بیش از ۵۰۰،۰۰۰ کاربر در معرض خطر شده است. تحلیلگران شرکت Slowmist از این خطر هشدار میدهند.
نقضهای امنیتی آغاز شدند زمانی که یک ایمیل فیشینگ، یک کارمند از شرکت امنیتی داده هوش مصنوعی Cyberhaven را هدف قرار داد و به آسانی کد مخرب را به پسوند تزریق کرد. ایمیل فیشینگ به دروغ ادعا کرد که پسوند مرورگر Cyberhaven سیاستهای Google را نقض کرده و تهدید به حذف دپ را بهمراه داشت، مگر اینکه اقدام فوری صورت گرفته باشد. گزارش تحقیقاتی که در تاریخ 12 مارس منتشر شد، این موضوع را تایید میکند.
یک نسخهٔ شیاد از پروکسی مبتنی بر کروم به نام سوئیچیمگا برای دزدیدن کلیدهای خصوصی از کیف پولهای رمزنگاری شده تجاوز کرده و بیش از 500،000 کاربر را در معرض خطر قرار داده است. این هشدار از طرف تحلیلگران شرکت Slowmist صادر شده است.حادثه شروع شد زمانی که یک کارمند از شرکت امنیتی داده به نام سایبرهیون یک ایمیل فیشینگ دریافت کرد. این ایمیل حاوی تهدیدات بود و به کارمند این شرکت گفت که پسوند مرورگر Cyberhaven به سیاستهای Google تخلف کرده و اگر فوراً اقدامی انجام نشود، اطلاعاتی به خطر خواهد افتاد. به نتیجه، این کارمند، کد مخربی را که در این ایمیل بود، به پسوند داده تزریق کرد. اما گزارش تحقیقی که در تاریخ 12 مارس منتشر شد نشان داد که ادعاهای این ایمیل فیک بوده و پسوند Cyberhaven هیچ تخلفی انجام نداده است.
یک نسخه تهدیدناک از پروکسی مبتنی بر کروم سوئیچیمگا دست به دزدی از کلیدهای خصوصی کیف پول های رمزنگاری شده زده است، که این اقدام تبعات جدی برای بیش از 500،000 کاربر این سرویس ایجاد کرده است. تیم تحلیلی Slowmist در حال ارائه هشدار در این زمینه است.تخلف جریان از زمانی شروع شد که یک ایمیل فیشینگ به یک کارمند از شرکت امنیتی دادهای با قابلیت هوش مصنوعی در سایبرهاوین فرستاده شد و توانست کد ضاربا استفاده از پسوند فایل به دست آورد. ایمیل مربوطه به اشتباه ادعا کرد که پسوند مرورگر Cyberhaven سیاستهای Google را نقض کرده و تهدید به حذف آن را ذکر کرد، مگر آنکه اقدام فوری صورت گیرد، بهدنبال گزارش تحقیقاتی در تاریخ 12 مارس بود.
تاریخ انتشار:
این خبر صرفاً جنبهٔ اطلاعرسانی دارد و توصیهٔ سرمایهگذاری نیست؛ معامله در بازارهای مالی با ریسک از دست رفتن سرمایه همراه است. برخی لینکهای این صفحه لینک همکاری (افیلیت) هستند.
معرفی صرافیها
جایگاه تبلیغاتی صرافی ال بانک | LBankمشاهده
 صرافی توبیت | Toobitمشاهده
 صرافی کی سی ایکس | آیا kcex به ایرانیان خدمات می دهد؟مشاهده
 صرافی ایکس تی | XTمشاهده
آخرین اخبار
همهٔ اخبار- فیوچرز کریپتو در 2026؛ چرا معاملات پرپچوال از همیشه مهم تر شده ان۲ روز پیش
- Toobit SmartK چیست و چه کاربردی در معاملات فیوچرز دارد؟۲ روز پیش
- Toobit و TOKEN2049| چرا این رویداد برای بازار کریپتو مهم است؟۲ روز پیش
- اتریوم، سولانا یا ریپل؟مقایسه پتانسیل رشد۲ روز پیش
- گزارش اثبات ذخایر سپتامبر Toobit؛ پشتوانه بیش از 100% برای داراییهای اصلی۲ روز پیش
- Toobit بهعنوان اسپانسر پلاتینیوم در TOKEN2049 سنگاپور حضور خواهد داشت۲ روز پیش
بروکرهای پیشنهادی
مشاهده همه بروکر ایکس چیف | XChiefبروکرمشاهده
 بروکر ای پلنت | Eplanetبروکرمشاهده
 بروکر ارانته| Erranteبروکرمشاهده
 بروکر ترندو | Trendoبروکرمشاهده
صرافیهای پیشنهادی
مشاهده همه صرافی بیت گتصرافیمشاهده
 صرافی سرمایکسصرافیمشاهده
 صرافی تاپ چنجصرافیمشاهده
 صرافی پینگیصرافیمشاهده

نظرات (۰ نظر)
هنوز نظری ثبت نشده است. شما اولین نفر باشید!